
在当今的数字化时代,网络安全已成为所有企业的核心诉求。特别是在互联网、云计算和大数据快速发展的背景下,确保系统的稳定性和安全性变得尤为重要。本文将探讨企业在安全运维上的重要性,并分享如何建立有效的安全防护体系。
当前,随着各种新型攻击手法层出不穷,企业往往面临巨大挑战。网络黑客利用漏洞进行恶意活动的频率和规模成倍增加,甚至对企业造成不可挽回的重大损失。因此,在这样的环境里,一个稳健的安全运维策略能够像人体免疫系统一样,提前识别并抵御潜在威胁。
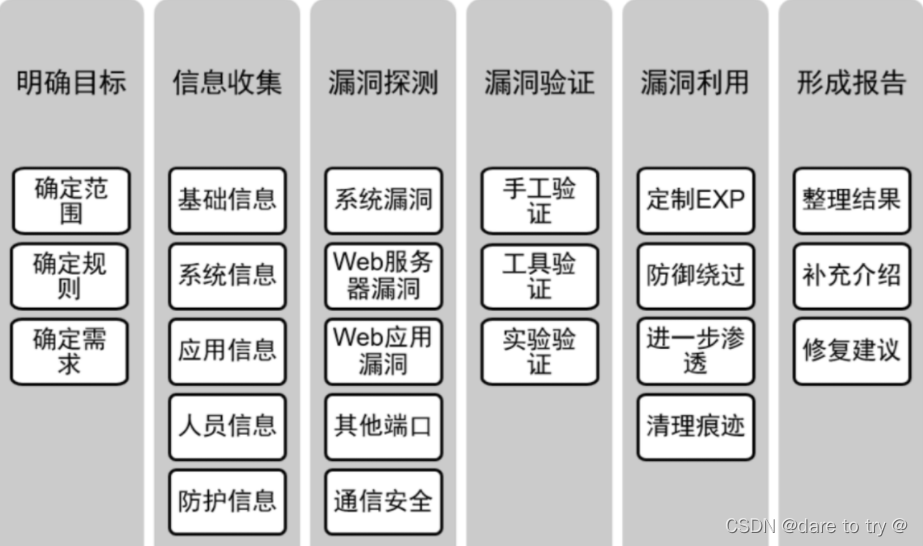
首先,我们需要理解安全运维的关键在于预防与响应机制的结合。这就意味着,企业不仅需要定期进行漏洞扫描和渗透测试,还要构建一套完善的应急响应计划。通过持续监测网络流量,并快速分析异常行为,企业在遭遇攻击时可以迅速做出反应,将其影响降到最低。
其次,在具体实践中,不同行业具有不同的安全需求。例如,金融行业的数据敏感性较高,因此在密码管理、身份验证等方面采取更为严格的安全措施;而在制造企业中,则更注重于生产环境的稳定性和连续性保障。根据业务特点和风险评估结果量身定制方案,有助于提高整体防护效果。
再者,数字化转型过程中技术的选择也至关重要。云计算与虚拟化技术为企业提供了巨大的灵活性与发展空间,但同时也带来了新的安全问题。例如,多租户架构下的资源共享模式增加了内部攻击的风险;而边缘计算虽然能够提高响应速度,也会使得局部网络成为潜在的薄弱环节。因此,在利用新技术的同时,必须确保其安全性得到充分考虑。
综上所述,构建一套高效、灵活的安全运维体系是保障企业数字化转型成功的关键所在。这不仅需要先进的技术手段支持,更要建立正确的安全文化观念,培养员工的风险意识与防护能力。只有这样,才能在错综复杂的网络环境中立于不败之地。