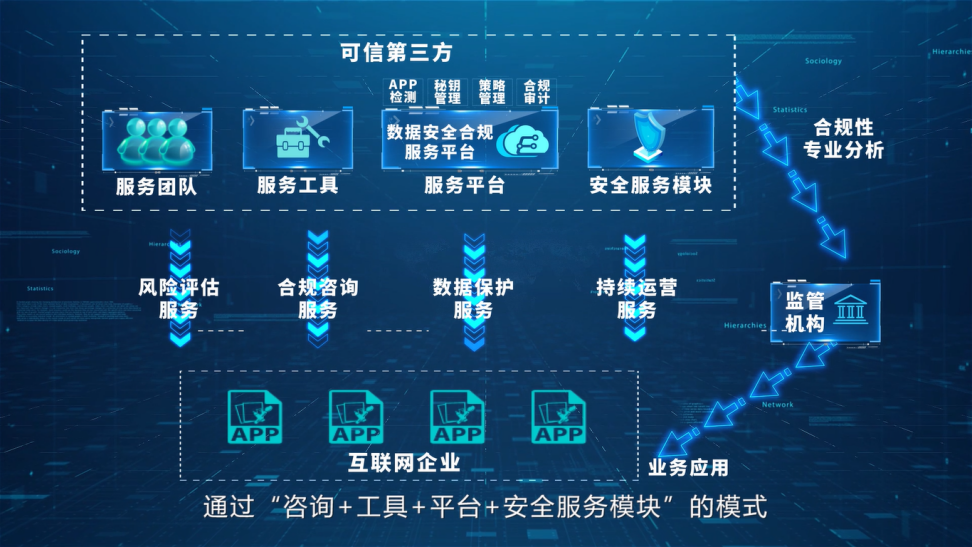
在信息化社会中,数据成为企业运营的生命线。保障网络安全不仅是一道防护墙,更是一种生存与发展的必然要求。近年来,随着《信息安全等级保护管理办法》的深入实施,等保测评逐渐成为企业数字化进程中不可或缺的一环。
等保测评概述
等保测评是指对信息系统进行安全等级划分,并依据相应级别的标准进行安全整改、建设和检测的过程。它通过一系列严格的标准和规定,确保网络信息系统的稳定运行,有效预防各种网络安全威胁。

为什么要做等保测评?
首先,从政策角度来看,等保测评是合规要求的一把标尺。许多行业都明确规定了信息系统必须进行定级备案并开展等级保护工作。其次,技术层面来看,通过等保测评能够帮助组织识别潜在风险点,进而采取有效措施加以改进和强化防护。
等保测评的流程
典型的等保测评包括四个步骤:系统定级、安全建设整改、等级测评和监督检查。每一步都至关重要,共同构建起一道严密的安全防线。
1. 系统定级
首先是对系统进行风险评估和分类分级,在确保合法合规的前提下确定合理的等级划分。这一步往往需要专业团队配合完成,通过详细调研来准确把握系统的实际情况。
2. 安全建设整改
根据定级结果制定具体的整改措施和技术方案,并按照这些方案对现有信息安全体系进行全面升级和完善。
3. 等级测评
当信息系统基本达到了相应等级的标准后,就需要邀请具有资质的专业机构来进行独立评估。他们将通过技术检测和文档检查等方式来检验各项安全措施是否到位以及整改效果如何。
4. 监督检查
测评结束后还需接受上级部门或委托方的后续跟踪监督检查工作,确保整改措施能够真正落实到位并持续维护良好状态。
案例分析
某企业A在进行等保测评的过程中,虽然初期面临不少挑战如技术力量不足、管理架构复杂等问题。但通过聘请第三方服务提供商协作努力最终顺利达标,并在此过程中显著提升了整体信息安全管理水平。这充分说明了即使面对困难也能依靠专业指导实现突破升级。
结语
总而言之,随着数字时代不断演进,等保测评已经从单纯的合规检查逐渐转变为推动信息安全全面提升的重要手段。对于任何希望在复杂网络环境中稳健前行的企业来说,主动迎接等保测评并积极应对其中提出的各种问题不啻于一场自我革命。只有这样才能够在未来更加激烈的市场竞争中立于不败之地。