在数字化转型成为大势所趋的当下,企业的信息系统面临越来越多的安全挑战。如何确保系统的安全性成为了企业最为关切的问题之一。
随着信息化程度不断提升,“等保测评”逐渐受到了业界的广泛关注。它不仅是一种技术手段,更是信息安全体系建立与完善的关键步骤。“等保”,全称为《网络安全等级保护》测评,是指通过专业机构对信息系统安全级别进行评估的过程,旨在帮助各个行业在面对日益复杂的安全威胁时能够找到最优解决方案。
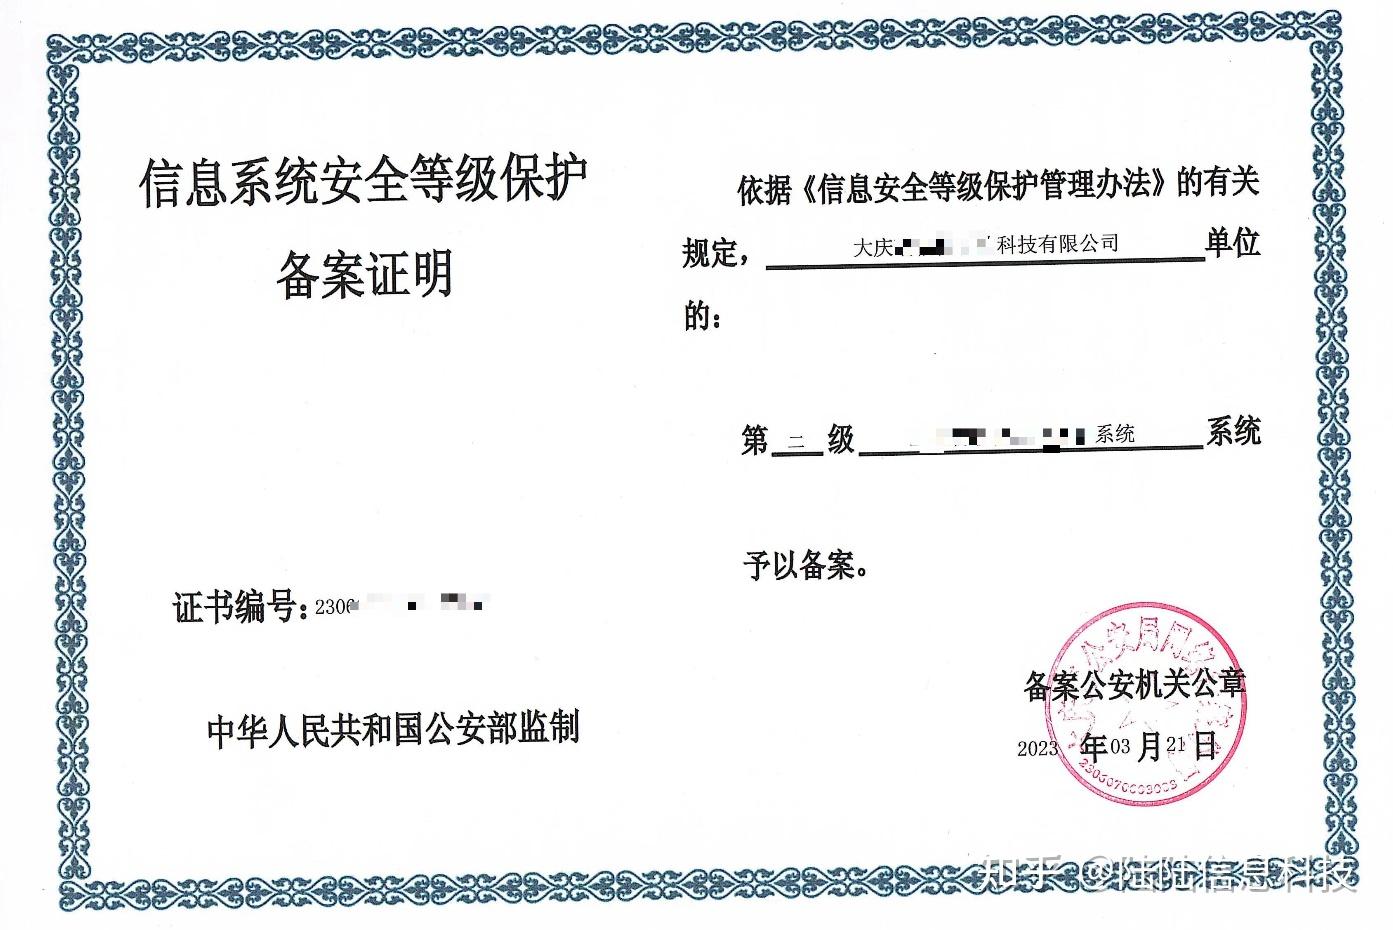
什么是等保测评?
“等保测评”基于公安部颁布的《网络安全等级保护基本要求》,针对不同级别的信息系统实施安全管理措施。这一过程包括了定级、备案、建设整改和等级测评四个阶段,每一环节都不可或缺。“等保”的开展不仅能够提升企业的安全防护能力,还能确保企业在面临外部攻击或内部失误时有足够的防御措施。
行业场景中的应用与挑战
在金融行业中,“等保测评”尤为重要。由于涉及大量的资金流动和个人信息,任何疏忽都可能造成重大损失。“等保2.0”的提出和发展,则进一步增强了这一要求的刚性,促使金融机构不断优化自身的网络安全架构。
同样,在政府机构领域,等保测评不仅是提高部门间数据共享和协同工作效率的重要保障,更是维护国家安全和社会稳定的基石。通过严格审核与测试,确保每一个参与人员都能在安全合规的前提下开展工作。
当然,“等保测评”的应用还远不止于此。对于教育科技、医疗健康乃至电商零售行业来说,它们同样需要面对着各种可能的安全风险点。“等保测评”提供了一套成熟且有效的解决方案,帮助这些企业构建起可靠的信息安全保障体系。
“ 总结:拥抱变化,实现安全与发展的双赢
无论是政府机构还是私营企业,‘等保测评’都像一面镜子,照出了信息化时代下信息安全的重要性。随着云计算、大数据等新兴技术的不断涌现,“等保测评”也需与时俱进地调整和完善,以更好地适应新的挑战。
总而言之,等保测评已经成为数字化转型过程中不可或缺的一部分,并将继续引领着网络安全领域的发展方向。未来,我们期待看到更多企业能够积极拥抱这一趋势,在确保信息安全的同时实现更加稳健和可持续的增长。